
Tăng cường giải pháp hạn chế nguy cơ lộ, lọt thông tin dữ liệu cá nhân
Tin trong nước - Ngày đăng : 14:28, 04/11/2026
Tăng cường giải pháp hạn chế nguy cơ lộ, lọt thông tin dữ liệu cá nhân
Sáng nay (04/11), các đại biểu Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu. Các ý kiến đề nghị tăng cường giải pháp hạn chế nguy cơ bị lộ, lọt thông tin về dữ liệu. Người dân phải được cảnh báo khi dữ liệu cá nhân bị lộ.
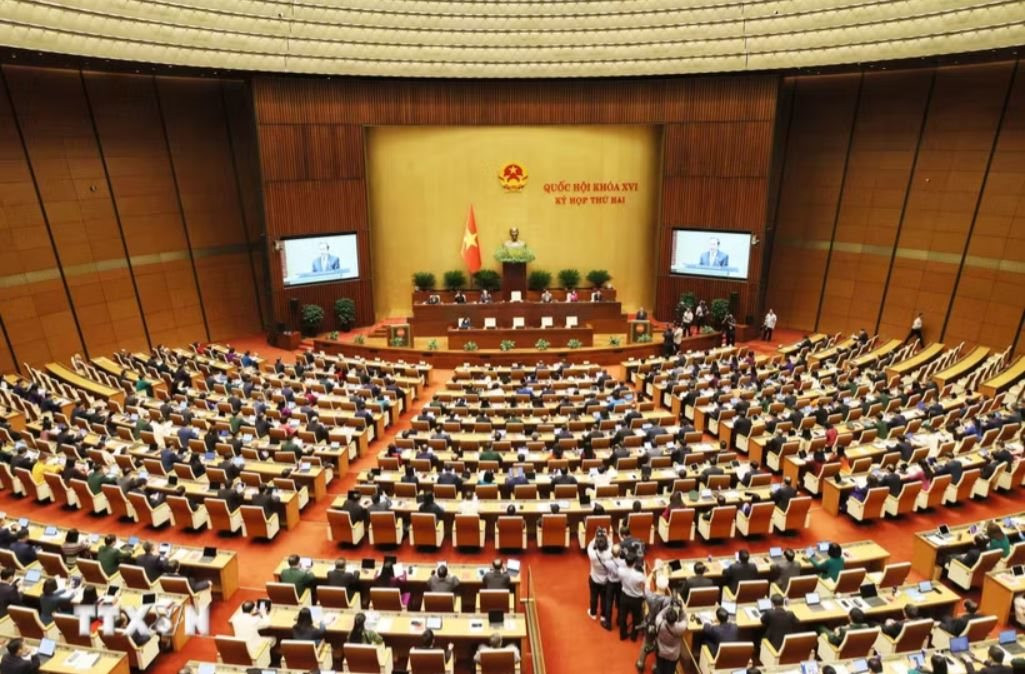
Tiếp tục chương trình Kỳ họp thứ 2, Quốc hội khóa XVI, sáng 04/11, dưới sự chủ trì của Chủ tịch Quốc hội Trần Thanh Mẫn và điều hành của Phó Chủ tịch Quốc hội Nguyễn Thị Thanh, Quốc hội thảo luận ở hội trường về dự án Luật An ninh dữ liệu. Các đại biểu cho rằng, phân loại cấp độ rủi ro là công cụ quan trọng để xác định mức độ bảo vệ phù hợp. Do đó, đề nghị Ban soạn thảo quy định rõ tiêu chí phân loại rủi ro an ninh dữ liệu, phương pháp đánh giá và chủ thể chịu trách nhiệm, tiêu chí phân cấp phải rõ, kiểm chứng được và áp dụng thống nhất.
Cảnh báo sớm để người dân chủ động ứng phó
Nhận xét về tính cần thiết của công tác đảm bảo an ninh dữ liệu, nhiều đại biểu đánh giá dự thảo luật đã đặt nền móng cho quản lý theo cấp độ rủi ro và bảo vệ dữ liệu trong toàn bộ vòng đời.
Đại biểu Lê Thị Thanh Lam (Đoàn ĐBQH thành phố Cần Thơ) đề nghị cần xác định rõ sử dụng dữ liệu an toàn, đúng mục đích, có trách nhiệm và hiệu quả. “Bảo vệ dữ liệu và phục vụ người dân là để người dân thuận tiện hơn, ít ứng dụng trùng lặp, ít đầu mối nắm dữ liệu thì dữ liệu an toàn hơn và người dân cũng đỡ vất vả hơn”, đại biểu Thanh Lam nói.
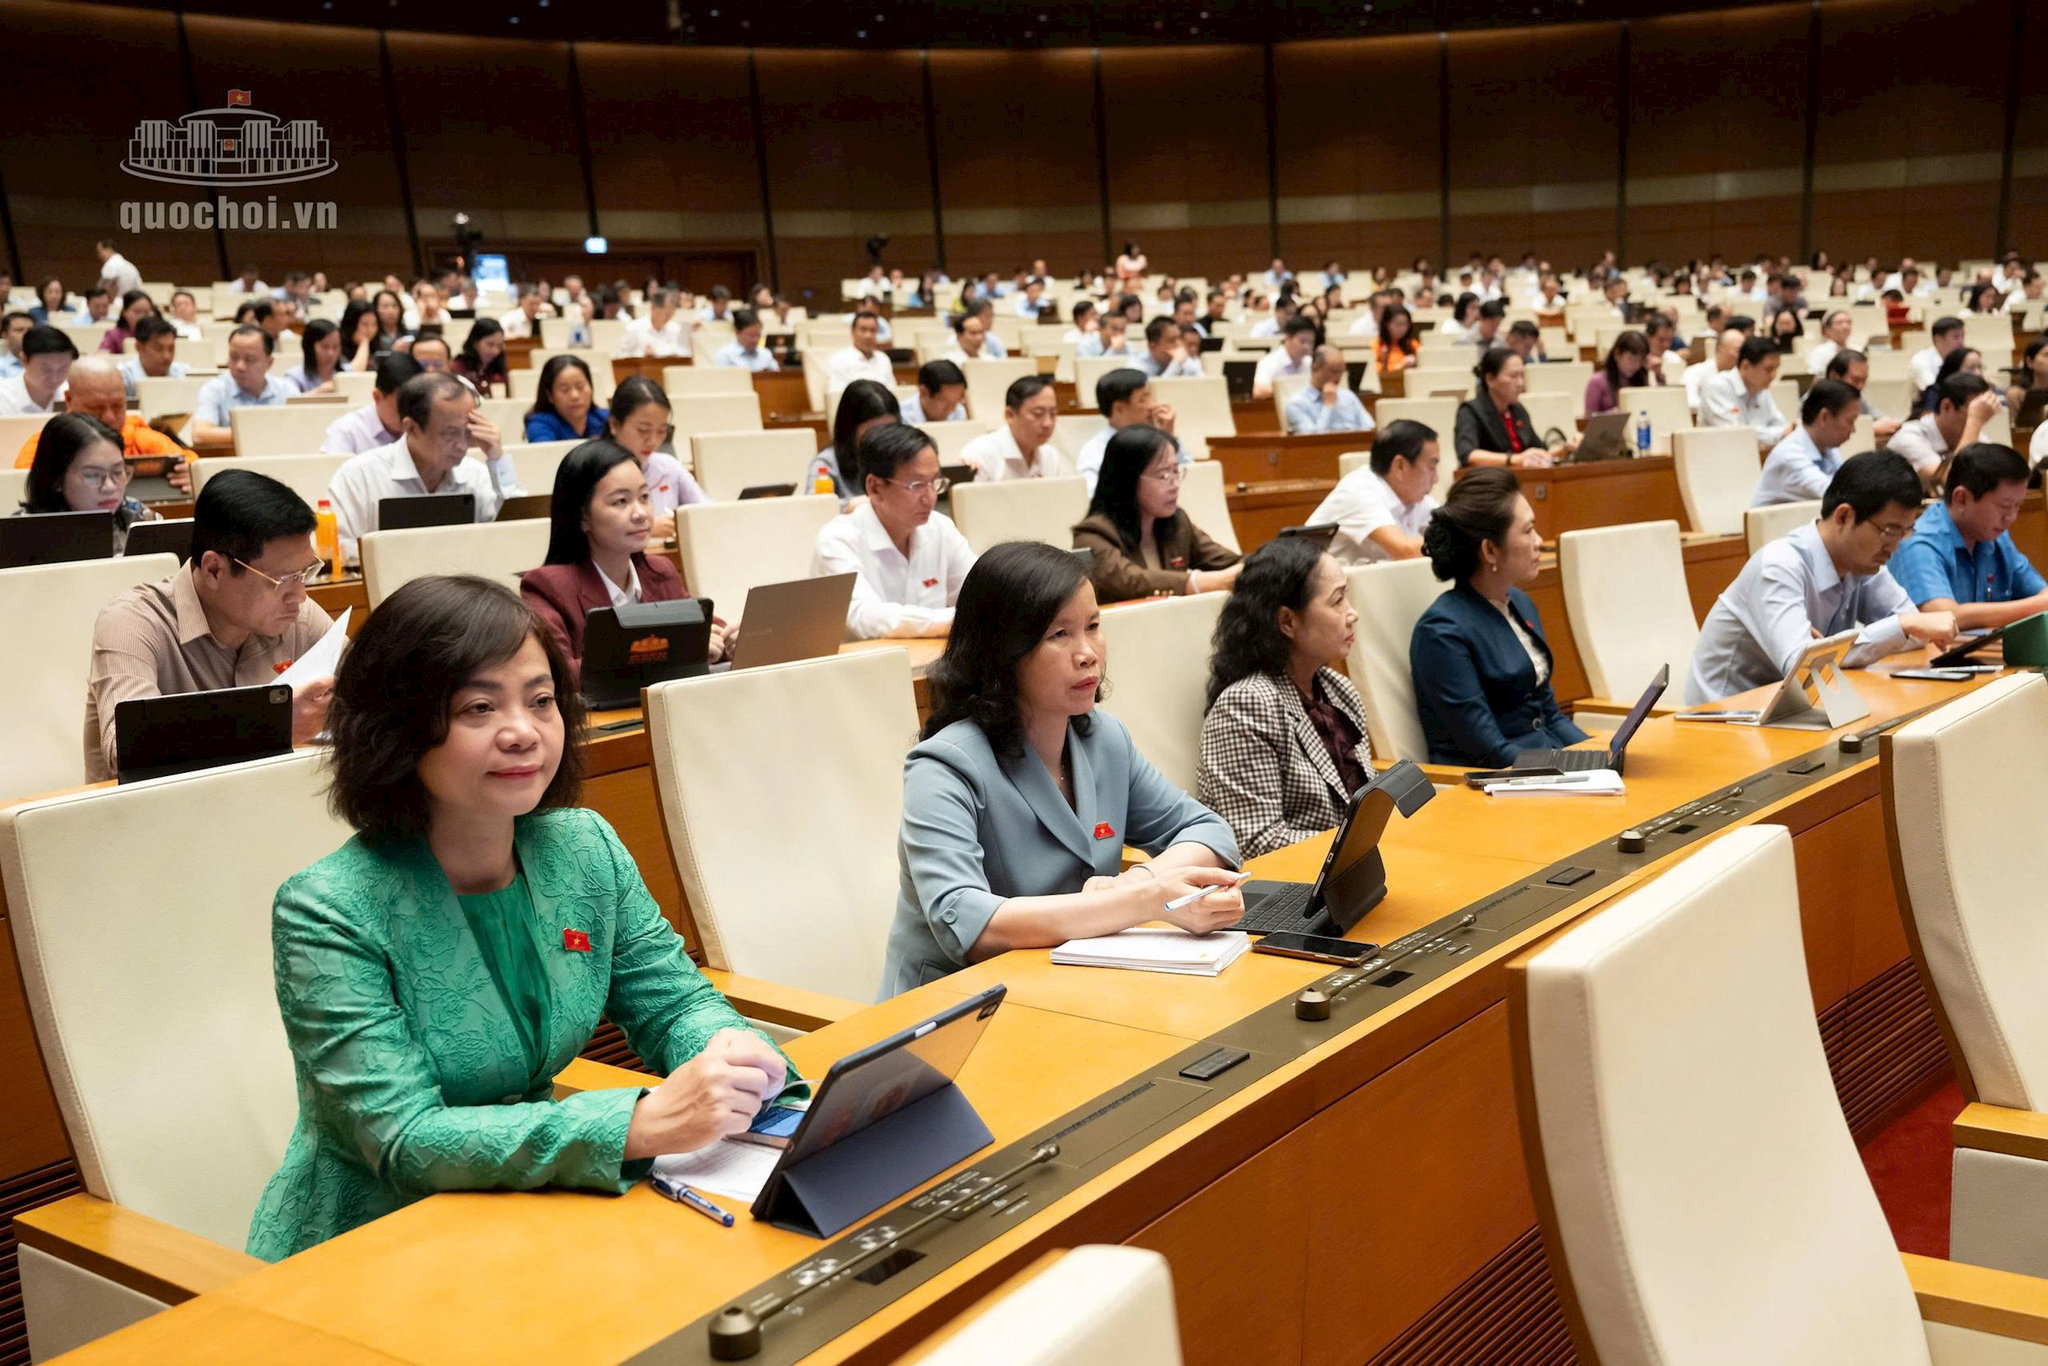
Quan tâm đến trách nhiệm báo cáo sự cố, đại biểu Lê Thị Thanh Lam đề nghị khi dữ liệu cá nhân bị lộ lọt, chủ quản dữ liệu phải thông báo kịp thời cho người bị ảnh hưởng, kèm hướng dẫn phòng tránh lừa đảo, bảo đảm thống nhất với Luật Bảo vệ dữ liệu cá nhân. Người dân phải biết dữ liệu của mình bị lộ để tự bảo vệ.
“Không ít người nhận được cuộc gọi, tin nhắn lừa đảo đọc đúng họ tên, số căn cước, đúng giọng nói và cả khuôn mặt của người thân. Vì vậy, đề nghị Chính phủ chỉ đạo rà soát ứng dụng phục vụ người dân; dịch vụ nào tích hợp lên nền tảng chung dùng chung, dịch vụ nào chỉ cần kết nối, chia sẻ dữ liệu; tránh đầu tư trùng lặp, tốn kém chi phí vận hành. Đặc biệt cần quan tâm người dân dùng điện thoại cấu hình thấp và ở vùng khó khăn", đại biểu Lê Thị Thanh Lam đề xuất.
Đại biểu Nguyễn Vũ Trung (Đoàn ĐBQH TP.HCM) cũng cho rằng, theo dõi, cảnh báo và ứng phó sự cố an ninh dữ liệu phải đặt người bị ảnh hưởng vào trung tâm. Sự cố từ cấp độ 3 trở lên phải báo cáo sớm, chậm nhất 24 giờ kể từ khi phát hiện. Trường hợp nguy cơ đặc biệt nghiêm trọng phải báo ngay. Báo cáo được cập nhật khi có kết quả xác minh. Đồng thời, cần bổ sung nghĩa vụ thông báo sớm cho cá nhân bị ảnh hưởng, nêu rõ dữ liệu nào có thể bị lộ, nguy cơ gì, cần làm gì để khóa tài khoản, đổi mật khẩu hoặc chặn giao dịch và liên hệ ở đâu.
Cũng theo đại biểu Nguyễn Vũ Trung, trước khi đình chỉ hệ thống ảnh hưởng đến bệnh viện, điện, nước, thanh toán, dịch vụ thiết yếu, phải đánh giá tác động và ưu tiên cô lập phần bị xâm nhập hoặc bị ảnh hưởng nếu khả thi.
“Bảo đảm an ninh dữ liệu nhưng không làm tê liệt chính dịch vụ thiết yếu mà người dân, cơ quan, tổ chức đang cần. Cần tiếp tục hoàn thiện dự thảo để luật giúp ngăn chặn kẻ gian lợi dụng dữ liệu để lừa đảo, cảnh báo sớm cho người dân khi dữ liệu bị xâm phạm và tạo điều kiện để doanh nghiệp tuân thủ mà không phải làm đi làm lại thủ tục”, đại biểu Nguyễn Vũ Trung phát biểu.
Đại biểu Tào Đức Thắng (Đoàn ĐBQH TPHCM) cũng đề nghị điều chỉnh theo hướng: bảo mật dữ liệu của khách hàng theo quy định của Luật Bảo vệ dữ liệu cá nhân, thực hiện đồng bộ có hiệu quả các biện pháp, giải pháp và chế tài kỹ thuật, con người phù hợp để bảo vệ dữ liệu cá nhân.
Phân cấp độ rủi ro, quy định nghĩa vụ bảo vệ dữ liệu
Tại phiên thảo luận, Bộ trưởng Bộ Công an Lương Tam Quang cho biết, cơ chế phân cấp độ rủi ro an ninh dữ liệu là trụ cột của dự thảo luật, bởi chỉ khi xác định đúng mức độ nguy hại mà dữ liệu có thể gây ra khi bị xâm phạm thì mới đặt ra được nghĩa vụ tương xứng, tránh bảo vệ dàn trải ở nơi rủi ro thấp nhưng lại bỏ ngỏ ở nơi rủi ro cao.
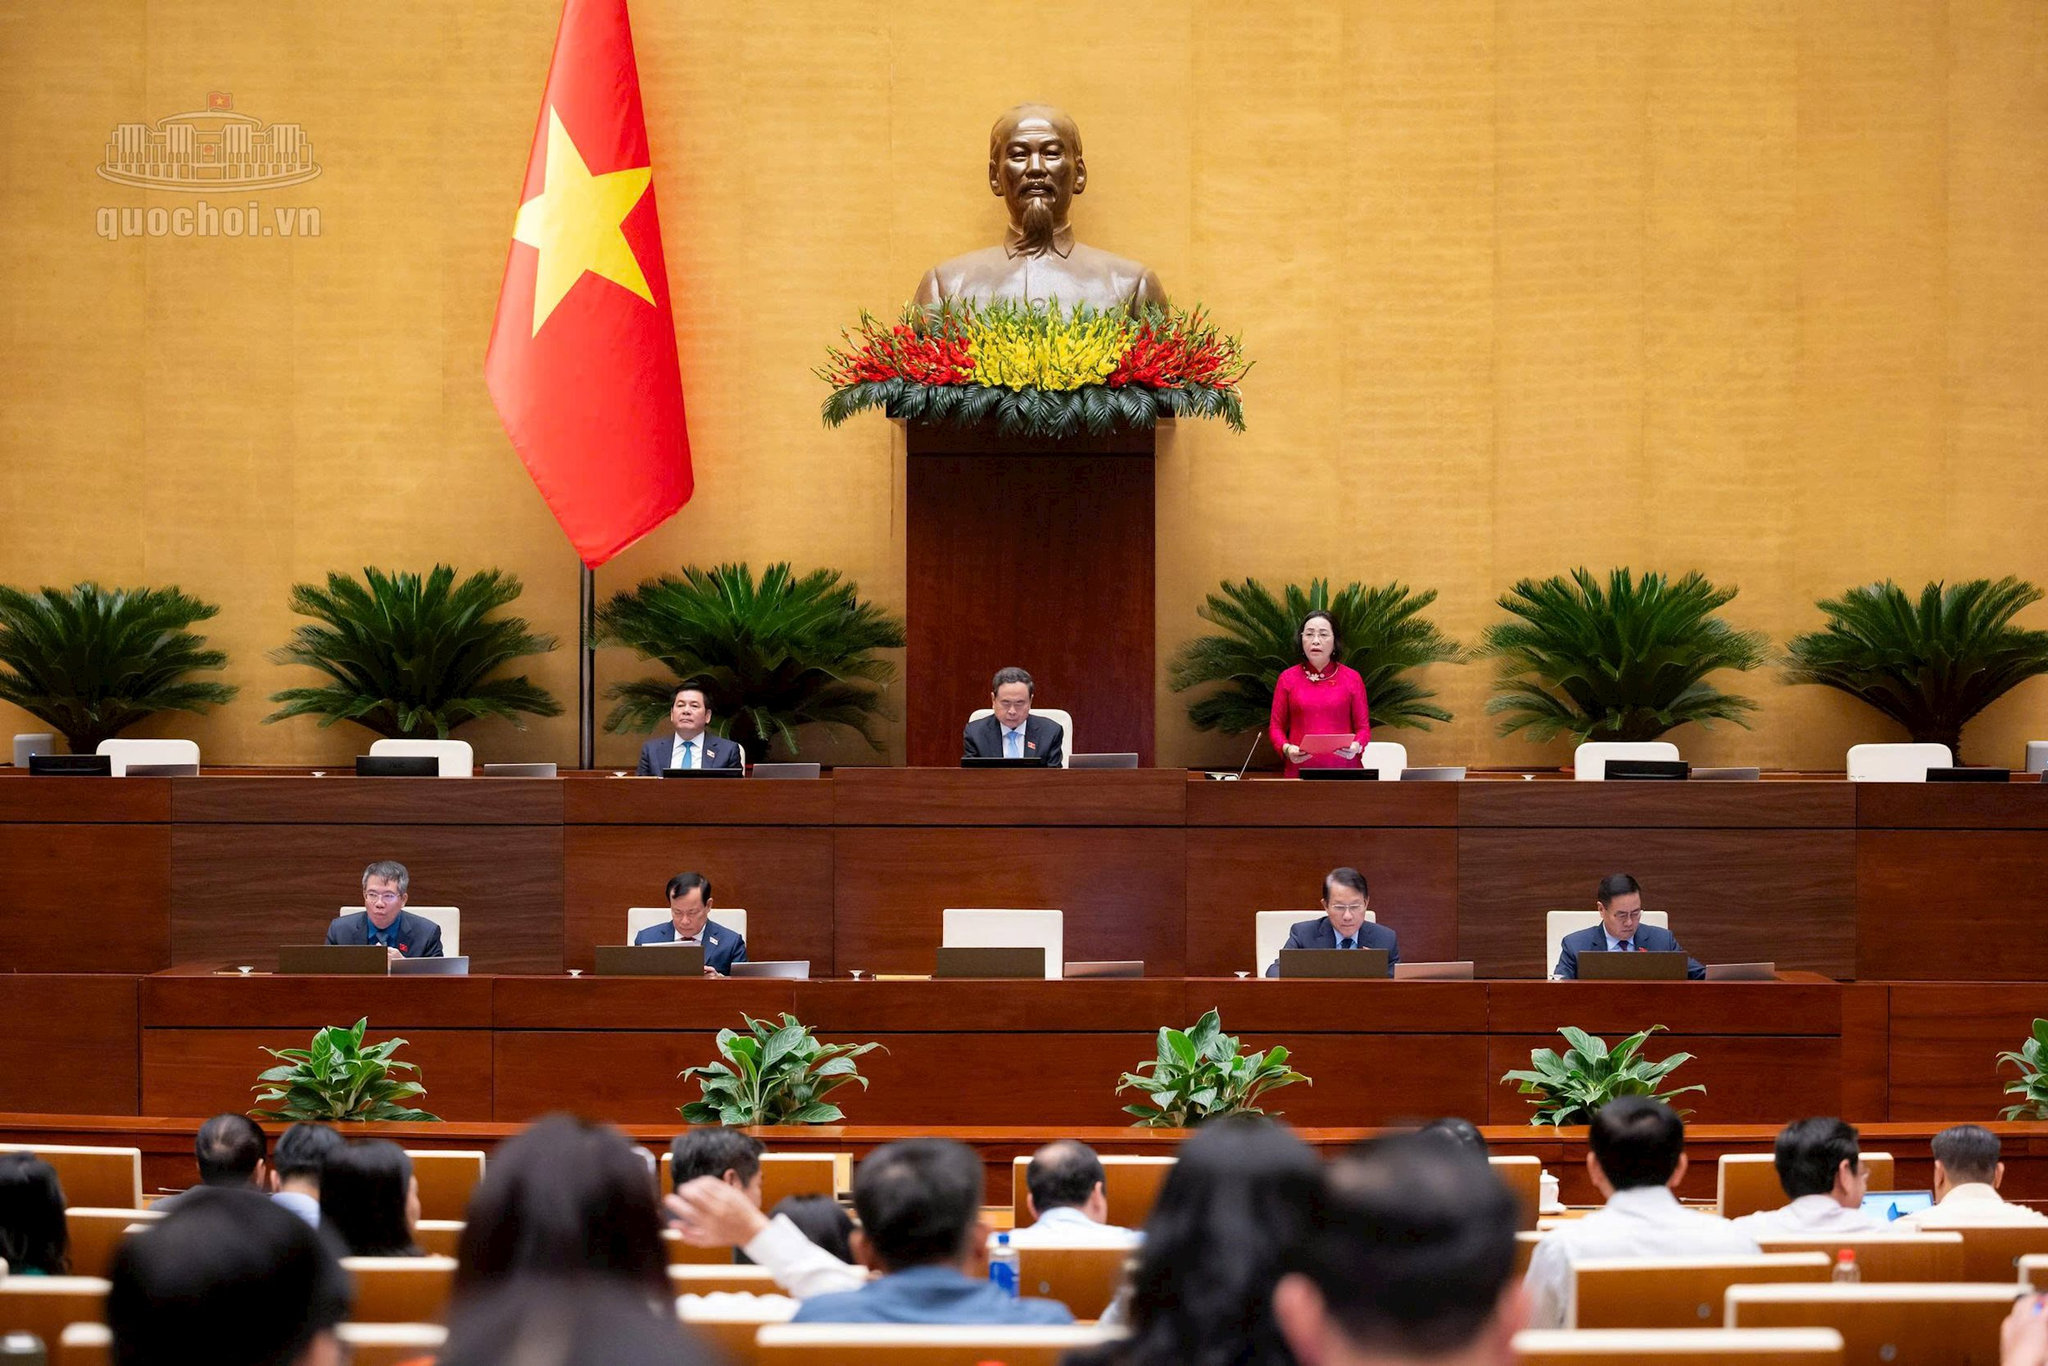
Theo Bộ trưởng, nghĩa vụ được xác định theo hướng rủi ro càng thấp thì thủ tục càng đơn giản. Theo đó, dữ liệu cấp độ 1 không phát sinh thủ tục dữ liệu. Cấp độ 2 chỉ cần phương án bảo vệ rút gọn và được miễn đối với hộ kinh doanh, doanh nghiệp siêu nhỏ, nhỏ, khởi nghiệp sáng tạo. Từ cấp độ 3 mới phải đánh giá tác động và kiểm toán. Còn thẩm định chỉ áp áp dụng với cấp độ 4, cấp độ 5 và được thực hiện chung một hồ sơ với thẩm định an ninh mạng.
Bộ trưởng Bộ Công an Lương Tam Quang nhấn mạnh, dự thảo Luật An ninh dữ liệu sẽ được hoàn thiện nhằm bảo đảm vừa bảo vệ vững chắc chủ quyền quốc gia, vừa tạo môi trường pháp lý an toàn, thuận lợi cho phát triển kinh tế số.